Deteksi berbasis perilaku
SIEM dan XDR mengenali pola serangan ransomware dan pergerakan lateral, bukan sekadar mencocokkan signature.
Analis SOC kami memantau jaringan, server, dan cloud Anda 24 jam sehari. Kami menemukan celah lewat pentest sebelum peretas melakukannya, lalu memastikan bisnis Anda patuh UU PDP dan siap sertifikasi ISO 27001.


 4,9/5 dari pelanggan
Teknologi yang kami amankan
Pertahanan berlapis yang dirancang untuk skala dan risiko bisnis Anda.
SIEM dan XDR mengenali pola serangan ransomware dan pergerakan lateral, bukan sekadar mencocokkan signature.
Rata-rata waktu dari deteksi hingga isolasi perangkat.
Log dan data klien disimpan di pusat data lokal sesuai ketentuan UU PDP.
Basis data indikator ancaman yang menargetkan sektor keuangan, kesehatan, dan manufaktur di Asia Tenggara.
Skor risiko bulanan dalam bahasa bisnis, bukan istilah teknis.
Ambil satu layanan atau seluruh paket managed security, semuanya dikerjakan tim bersertifikat.
Tim analis L1–L3 di Jakarta memantau, menginvestigasi, dan menindaklanjuti setiap alert. Anda menerima notifikasi hanya untuk hal yang benar-benar penting, lengkap dengan rekomendasi langkah.
Uji web, mobile, API, dan infrastruktur internal oleh pentester bersertifikat OSCP dan CREST, lengkap dengan retest gratis.
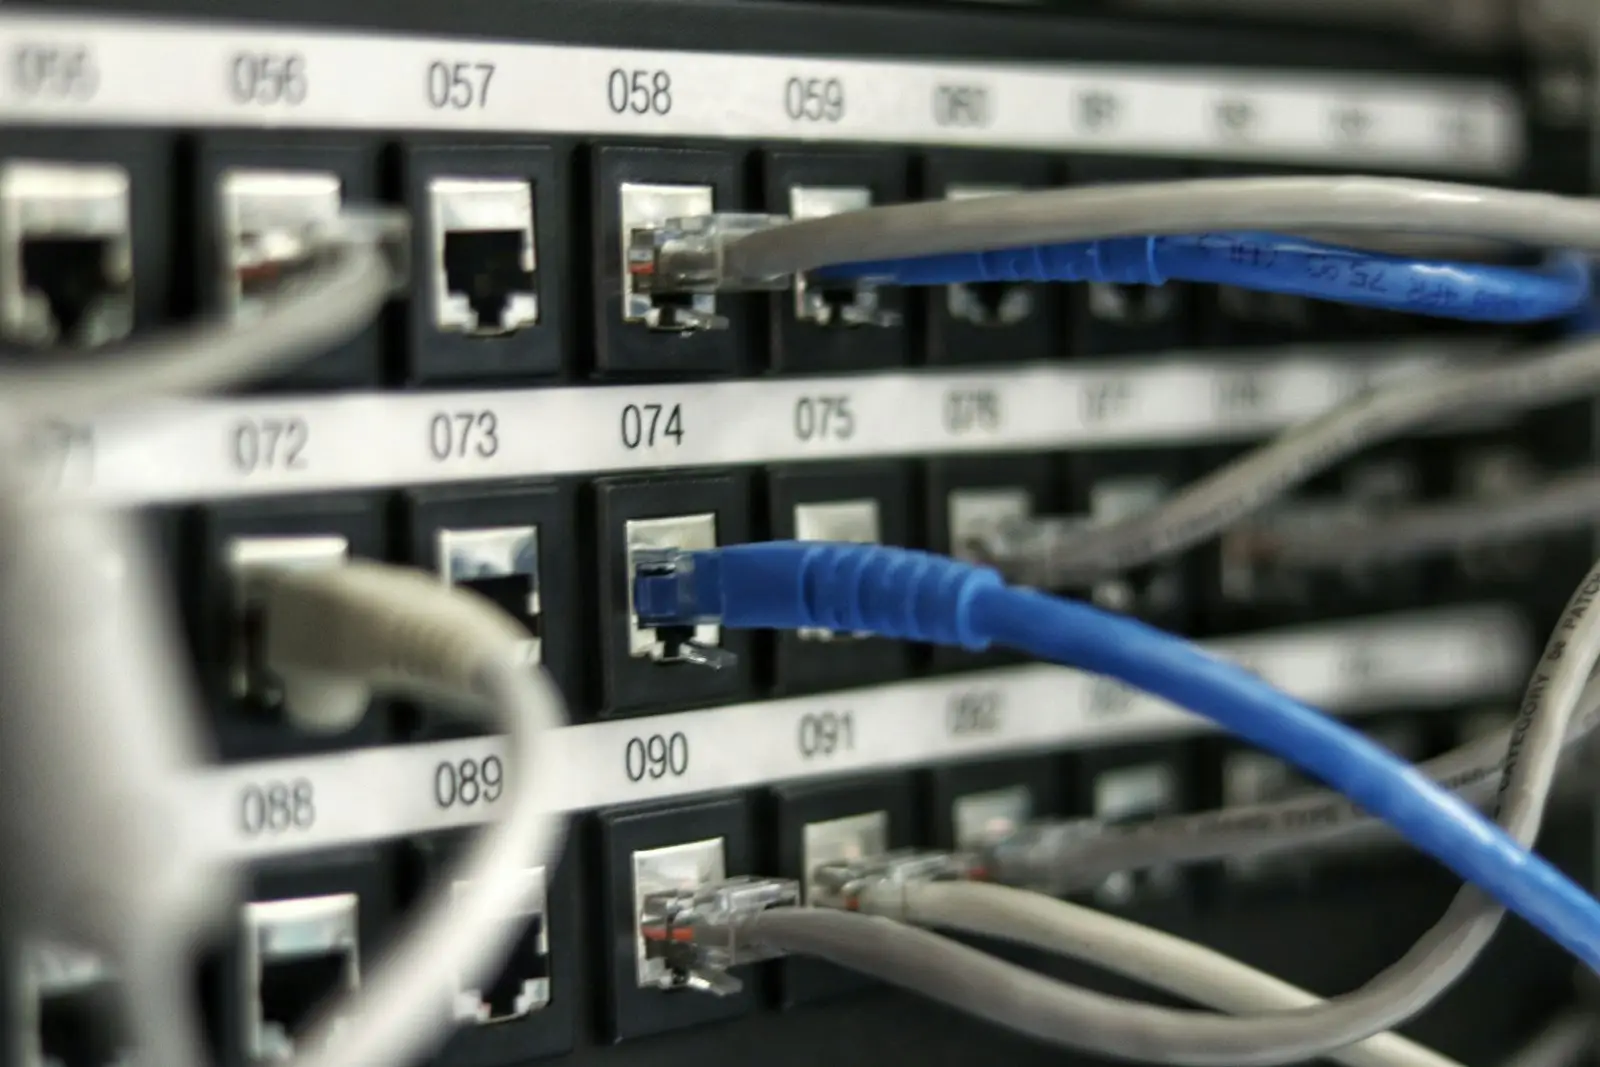
Pengelolaan firewall, switch, Wi-Fi kantor, backup, dan helpdesk agar tim IT internal fokus pada proyek strategis.
Membangun SOC internal butuh minimal 8 analis untuk shift 24 jam, belum termasuk lisensi SIEM.
Gabungan pengalaman lebih dari 80 tahun di perbankan, telko, dan lembaga pemerintah.
Dua jam setelah karyawan kami membuka lampiran phishing, tim Benteng Siber sudah mengisolasi laptopnya dan memblokir upaya enkripsi ke server file. Tanpa mereka, operasional kami bisa lumpuh berhari-hari.
 Yoga PrasetyoIT Director, Bank Perkreditan Mitra Usaha Rp 0tebusan ransomware dibayar klien kami
Pentest aplikasi web standar memakan 7–10 hari kerja, termasuk penyusunan laporan. Retest atas temuan yang sudah diperbaiki kami lakukan gratis dalam 60 hari.
Bisa. Kami terintegrasi dengan firewall, EDR, dan layanan cloud utama yang umum dipakai, sehingga investasi Anda sebelumnya tetap terpakai.
Kami memetakan alur data pribadi, menyusun kebijakan dan prosedur, melakukan DPIA, serta menyiapkan rencana notifikasi kegagalan pelindungan data dalam 3x24 jam.
Semua log disimpan terenkripsi di pusat data Indonesia, akses dibatasi dengan MFA dan dicatat, serta dilindungi perjanjian kerahasiaan dan DPA yang mengikat.
Hubungi hotline darurat kami melalui WhatsApp. Tim respons insiden siap membantu bahkan jika Anda belum menjadi klien.
Dapatkan external attack surface assessment gratis: kami petakan aset yang terekspos ke internet dan laporkan risikonya dalam 5 hari kerja.